用户角色培训师指南{ #trainers-guide-to-users-roles }
使用配置系统来遵循本指南
本指南是什么?
本指南是 DHIS2 学院培训师在 "用户角色 "课程中的支持文件。本课程采用标准的学院培训方法,包括
- 现场演示环节,由培训师演示并讲解如何创建程序提醒,以及
- 在实践环节中,参与者可以通过练习创建程序提醒。
本指南将帮助培训师准备现场演示课程。在 "现场演示步骤 "部分,详细介绍了所有演示步骤,并附有易于理解的解释和屏幕截图。请在准备现场演示课程时使用。
此外,还有一份《快速指南》,其中非常简短地列出了各个步骤,可作为演示过程中的查找指南或 "小抄",帮助培训师记住所有步骤和演示流程。
背景
用户角色是决定用户如何与 DHIS2 互动的关键要素。当与用户组和共享相结合时,可以在系统中设置多种访问控制。
准备工作
为了进行此环节,您需要查看肺结核治疗卡程序的共享设置。
应将其设置为 "公共":元数据--可以查看,数据--可以捕获和查看程序和程序阶段,以便每个人在创建用户时都能访问程序。
使用 CONFIG 实例执行此演示。
本环节的学习目标{ #learning-objectives-for-this-session }
- 描述构成用户的各个概念
- 在 DHIS2 中配置这些概念
- 在 DHIS2 中创建用户
时间要求{ #time-requirements }
现场演示:1 小时 15 分钟
快速指南{ #quick-guide }
- 查看用户角色跟踪器数据录入,解释创建或编辑用户角色时用户界面的各个部分
- 审查跟踪器数据录入角色的具体权限
- 更详细地讨论跟踪机关
- 在跟踪器自定义实例中登录具有跟踪器数据输入角色的用户
- 用户名 : tracker_entry
- 密码 :地区1#
停止 - 进行练习 1
- 创建新用户并为其分配跟踪器数据录入角色。测试用户
停止 - 进行练习 2
- 创建新的用户角色--跟踪器数据分析
- 将此用户角色分配给您创建的用户,并测试该用户
停止 - 进行练习 3
现场演示逐步进行{ #live-demo-step-by-step }
当我们创建一个新用户时,我们必须首先准备好将分配给该用户的相关用户角色。通常,为用户分配可用的用户组也很有帮助;不过,这可能要稍后才能实现。
首先,让我们回顾一下用户角色的构成。
查看用户角色管理页面{ #review-the-user-roles-management-page }
要开始创建用户角色,请导航至用户应用程序

在这里,您可以列出或添加新的用户角色。首先列出可用的用户角色

在本系统中,您只会看到几个用户角色。在实时系统中,您可能会看到更多的用户角色。

选择跟踪器数据录入角色,以便查看。您将看到用户角色管理页面分为 3 个部分。
- 基本信息
- 元数据管理机构
- 其他机构(又分为 4 个部分)
- 应用程序管理机构
- 跟踪机关
- 进出口管理机构
- 系统授权
基本信息: 包括用户角色的名称和描述
元数据:元数据部分允许你为用户角色分配不同的权限,允许添加或删除公共或私有元数据对象。例如,您可以为某人提供创建和删除公共数据元素的权限。你还可以看到外部访问选项。这只适用于报告类型对象,允许该用户角色通过外部访问(例如,通过门户网站)访问这些报告。
应用程序:应用程序部分允许您访问实例中的各种 DHIS2 应用程序。这包括所有核心 DHIS2 应用程序,以及您自己系统中的任何自定义应用程序。请注意,该部分只允许您访问应用程序,并******不指定您在应用程序中可以做什么。
跟踪器:跟踪器权限有自己的专门章节,因为它们是跟踪器数据模型所独有的。这在一定程度上也包括事件。这是因为添加跟踪实体或修改事件等项目是该模型所独有的。
导入-导出:这些权限赋予将处理元数据、数据或两者导入/导出的用户角色。通常只赋予专门的角色
系统:系统授权允许用户在 DHIS2 中运行各种系统级操作。这包括验证规则分析、预测和数据审批等操作。
注意:目前还没有一份全面的清单,列出这里提供的每个用户权限允许用户做什么。虽然有些权限很简单,但很多权限并不简单。因此,在确定为用户角色分配哪些权限时可能会略显混乱。我们将尝试提供一些可用于常见跟踪器操作的用户角色模板示例。如果您不确定如何定义用户角色,在文档更新之前,实践社区将是更好的资源。
查看分配给跟踪器数据采集用户角色的权限{ #review-the-authorities-assigned-to-the-tracker-data-capture-user-role }
我们可以通过两种方式查看分配给该用户角色的权限。
- 对于元数据授权,选择 "只显示选定的元数据授权"。由于这是一个数据录入角色,我们不会看到任何元数据授权被选中
- 对于所有其他授权,请查看应用程序选定部分中的授权

对于这个用户角色,我们只使用应用程序和跟踪器部分的授权。创建用户角色时,我们应该考虑创建涵盖特定功能的角色。然后,我们可以将各种用户角色组合在一起,为用户提供所需的访问权限。这可能不同于为特定工种(数据录入员、生殖健康工作人员)或地域级别(国家工作人员、省级工作人员)创建用户角色的常见方法,但不建议采用这种方法。这种方法不允许在这些职能内有任何变化,因为它不像创建可重复使用的通用角色那样灵活。
让我们回顾一下赋予这一职责的权限。
作为该角色的一部分,只分配了 3 个应用程序

这就意味着,如果他们只拥有这个用户角色,就只能在应用程序菜单中看到这 3 个应用程序(以及每个用户都能看到的菜单管理)。

用户角色还分配了几个跟踪器权限

这些权限规定了用户可以执行的与跟踪器数据相关的操作。需要注意的是,如果用户可以创建事件或注册,他们也可以删除事件或注册。您在这里看到的删除授权允许级联删除(例如,他们可以一次性删除注册中的所有事件,而不是逐个删除)。
让我们逐一查看可用的跟踪器权限,因为它们对跟踪器用户角色非常重要(注意:它们不适用于我们正在查看的用户角色)
- 管理程序仪表板配置:
- 允许用户修改用户看到的默认跟踪实体仪表板布局
- 删除注册和相关事件
- 允许逐级删除计划注册及其所有相关事件
- 删除跟踪的实体实例及相关注册和事件
- 允许逐级删除跟踪实体实例、其在所有计划中的所有注册人数以及所有相关事件
- 管理计划规则
- 请忽略这一点,您可以通过元数据授权部分来管理程序规则
- 在所有组织单位中搜索跟踪的实体实例
- 允许用户在所有组织单位中搜索被跟踪的实体,无论他们被分配到哪个搜索组织单位
- 不完整事件
- 允许用户未完成之前已完成的事件
- 更新跟踪的实体
- 允许用户更新现有的跟踪实体
- 跟踪器导入器试验
- 查看事件分析
- 允许用户查看与任何事件相关的分析数据
通常情况下,大多数分配给系统中不负责任何类型系统维护的最终用户的用户角色,都需要将跟踪器中的这些授权与应用程序类别中的授权结合起来。
登录具有此角色的用户{ #log-into-the-user-with-this-role }
在跟踪器自定义实例中,登录已分配此角色的用户。请注意,正如我们所讨论的那样,用户角色还有其他组成要素,包括用户组、共享和组织单位;但我们现在将重点讨论用户角色的影响。
用户名 : tracker_entry
密码 :地区1#
首先,进入跟踪捕获。选择**Parrot 地区医院**,与肺结核治疗卡计划一起输入数据。对该计划的访问,包括注册新的 TEI 和将数据添加到计划阶段,实际上是通过共享来控制的,我们将在下一章节中介绍。
不过,用户角色允许他们首先访问跟踪器捕获,并在与他们共享的程序和程序阶段内执行特定操作。
例如,如果要打开一个现有记录
您可以不完成事件(通过 "未完成事件 "权限)
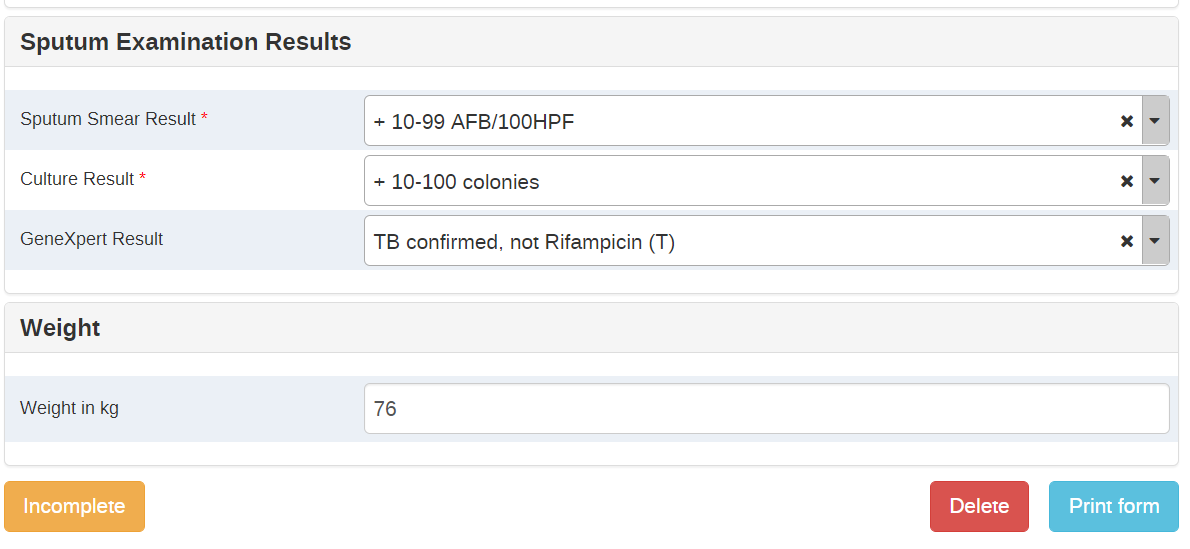
更新 TEI(通过 "更新跟踪实体 "授权)

或执行级联删除(通过 "删除跟踪实体实例及相关注册和事件 "权限)。不要删除注册。
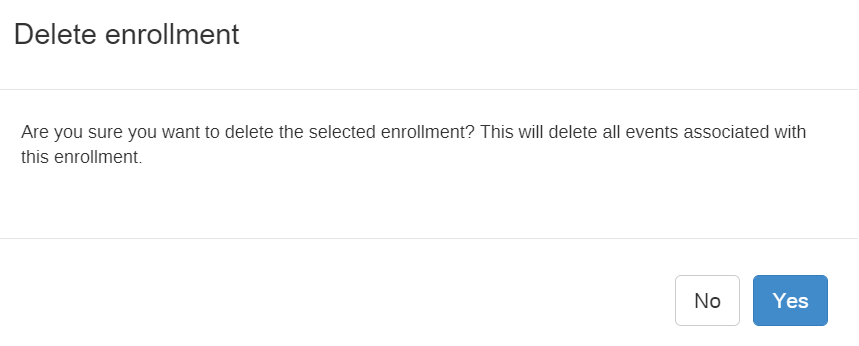
这一切都可以通过用户角色和我们为其分配的权限来实现。
STOP - 执行学习指南中的练习 1{ #stop-perform-exercise-1-in-the-learners-guide }
创建新用户并为其分配跟踪器数据录入角色{ #create-a-new-user-and-assign-it-the-tracker-data-entry-role }
让我们来看看创建新用户并为其分配跟踪器数据录入角色的过程。
返回用户页面,选择加号图标添加新用户
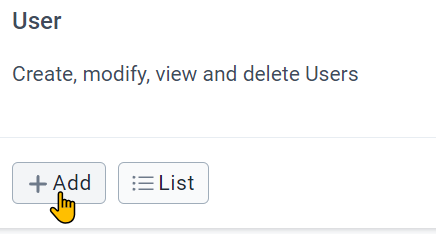
创建新用户时,可以使用以下两种方法中的一种

-
您可以直接创建包含所有用户详细信息的账户
-
您可以发送电子邮件邀请他们创建账户
方案 2 通常在实践中效果更好,因为它允许用户直接创建自己的密码,而不是让你去想办法分享你为他们创建的密码,用户可能会更新也可能不会更新。
让我们按照这种方法,选择 "电子邮件邀请创建账户"。
用户创建界面分为以下几个部分:
- 基本信息
- 联系方式
- 组织单位访问。分为 3 个小节
- 数据采集和维护
- 数据输出和分析
- 搜索
- 角色和小组。分为两个小节
- 用户角色
- 用户组
- 分析维度限制
然后,我们可以从基本信息开始,查看各部分和字段。这包括用户本身的一般详细信息
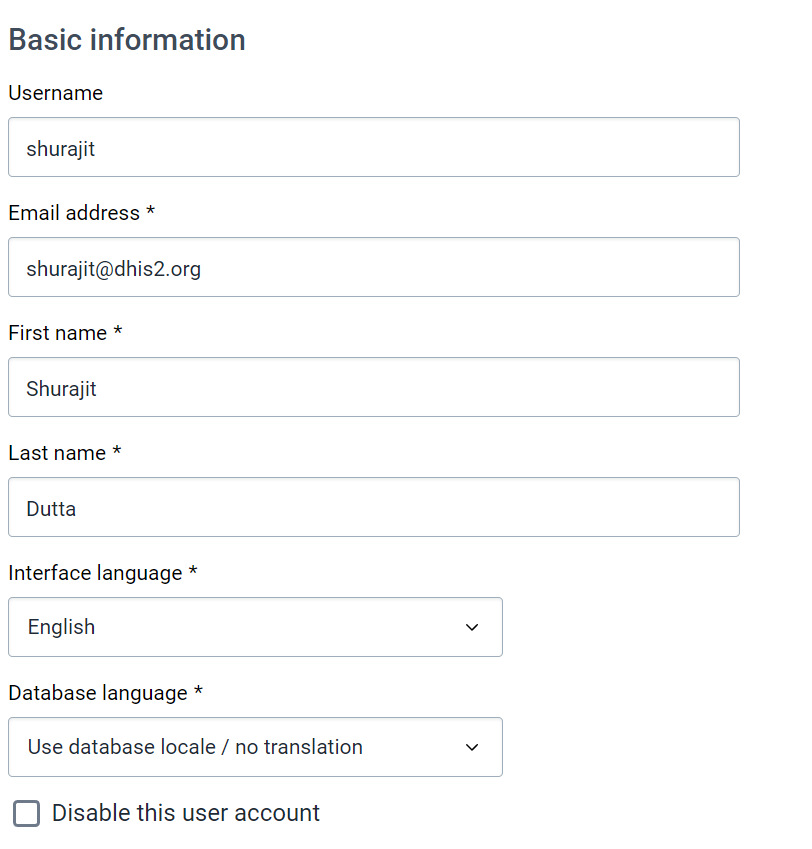
接下来是联系方式。如果您有创建用户的其他联系方式,记录这些信息会很有用。

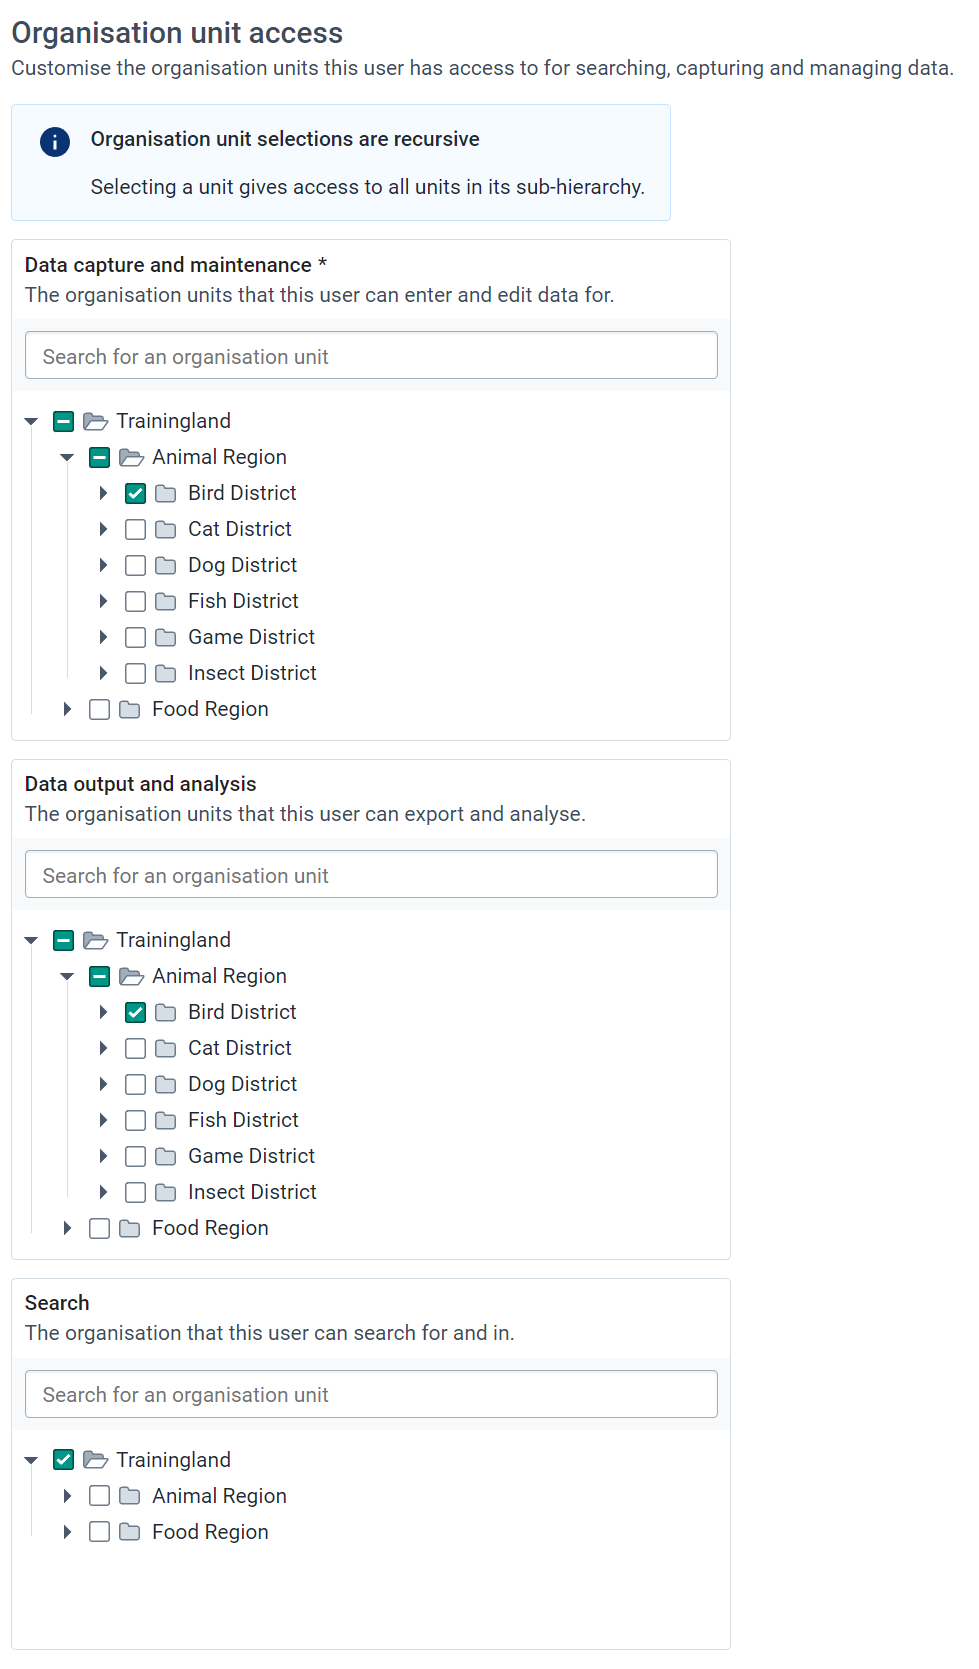
联系方式之后是**组织单位访问**,包括以下三个部分
- 数据采集 OU:用户可以输入数据的地方(我们可以使用鸟区)
- 数据输出 OU :用户可以查看数据的地方(我们可以使用鸟区)
- 搜索 OUs :用户可以在哪些组织单位中搜索 TEI(该功能已被跨所有组织单位的搜索权限取代)(我们可以使用 Trainingland)
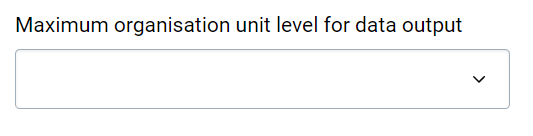
在搜索组织单位分配下,您会看到 "数据输出的最大组织单位级别 "选项。如果需要,这允许你限制用户只能创建某一级别的输出。例如,如果我只允许用户创建地区输出,而不允许创建地区或国家输出,我就可以对用户设置这一限制。但在正常情况下,这将是空白。
最后,在 "角色和组"标题下,您将看到为用户分配角色的区域。为用户分配跟踪器数据录入角色。

接下来,我们将看到可用的用户组。由于稍后我们将详细讨论用户组,因此我们暂时跳过这个部分。
最后,我们有**分析维度限制**。我们将不在本教程中讨论这个问题。
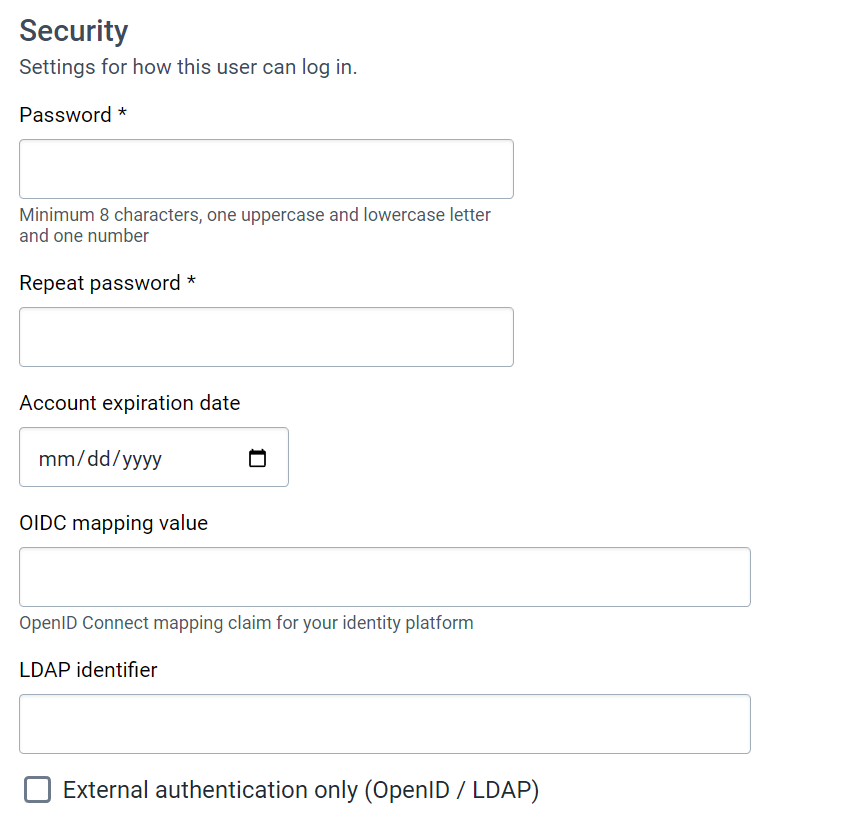
需要注意的是,如果将邀请类型更改为 "使用用户详细信息创建账户",则会出现以下问题
在 "基本信息 "下还有一个标题 "安全"。如果我们以这种方式创建用户,我们也会在这里输入他们的密码信息。
切换回 "电子邮件邀请创建账户"。
填写完所有详细信息后,选择 "创建用户",将邀请函发送到对方的电子邮箱。
注册用户{ #sign-the-user-up }
检查您在创建账户时输入的电子邮件,注册该用户(确保您已注销用于创建新用户的账户!)。
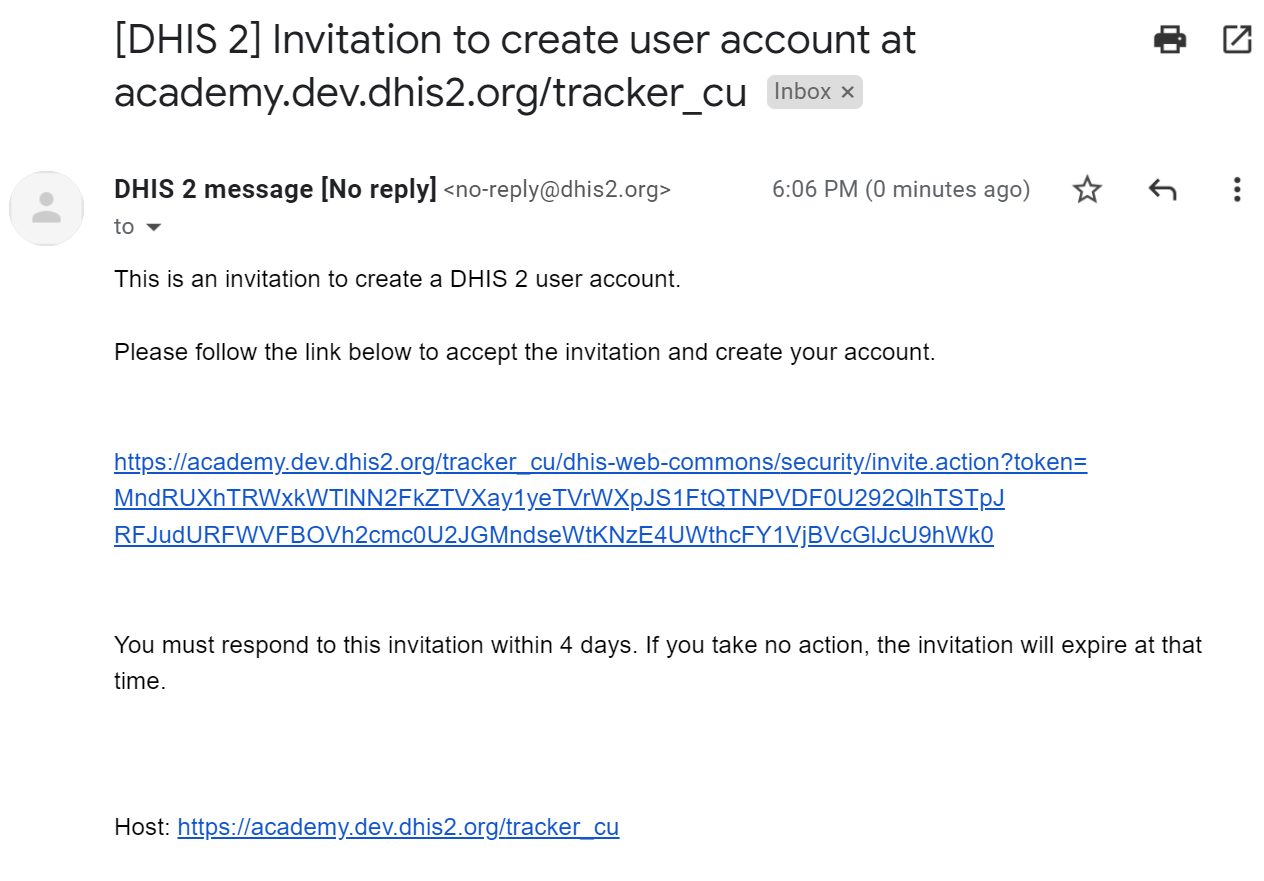
点击链接并填写用户的新详细信息。输入所有详细信息后,选择创建。

这将以用户身份登录。您可以测试该功能,确保他们拥有正确的访问权限。
STOP - 执行学习指南中的练习 2{ #stop-perform-exercise-2-in-the-learners-guide }
创建新用户角色--跟踪器数据分析{ #create-a-new-user-role-tracker-data-analysis }
导航至用户并列出用户角色
选择 "新建 "按钮,添加新的用户角色
将用户角色命名为 "your_initials_tracker 数据分析",并添加类似描述:
允许用户通过数据可视化器、地图、事件报告、事件可视化器、仪表板访问事件/跟踪器数据输出,并在这些应用程序内创建公共项目。

现在让我们考虑一下我们希望这个角色授予的权限。
- 他们应该能够访问各种分析应用程序
- 他们应该能看到事件数据
- 他们应该能够从分析应用程序中添加公共报告(即其他用户可以查看的图表、地图和表格)。
为了向用户提供这些权限,我们实际上需要使用三个部分
- 元数据,以便创建公共对象
- 应用程序,允许访问分析应用程序
- 跟踪器,以便访问事件数据
我们可以从 "应用程序 "部分入手,因为这部分最简单明了。我们可以授予它们以下权限
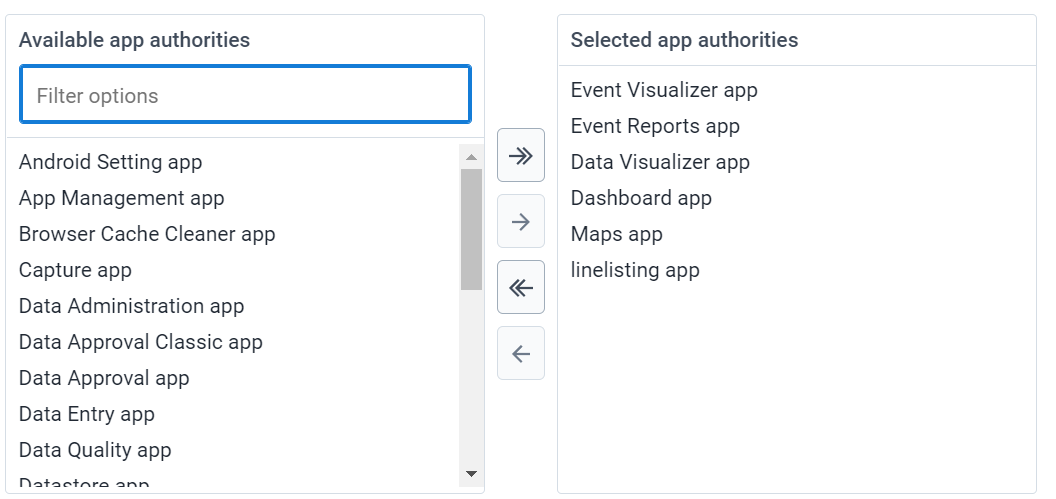
接下来,让我们看看元数据部分。你会发现,一些报告的权限已经被选中,例如添加/更新私人仪表盘和删除仪表盘。这是因为通过赋予他们访问仪表盘应用程序的权限,也就赋予了他们至少管理自己仪表盘的权限。
为了允许他们创建公开报告,我们可以手动修改以下权限:
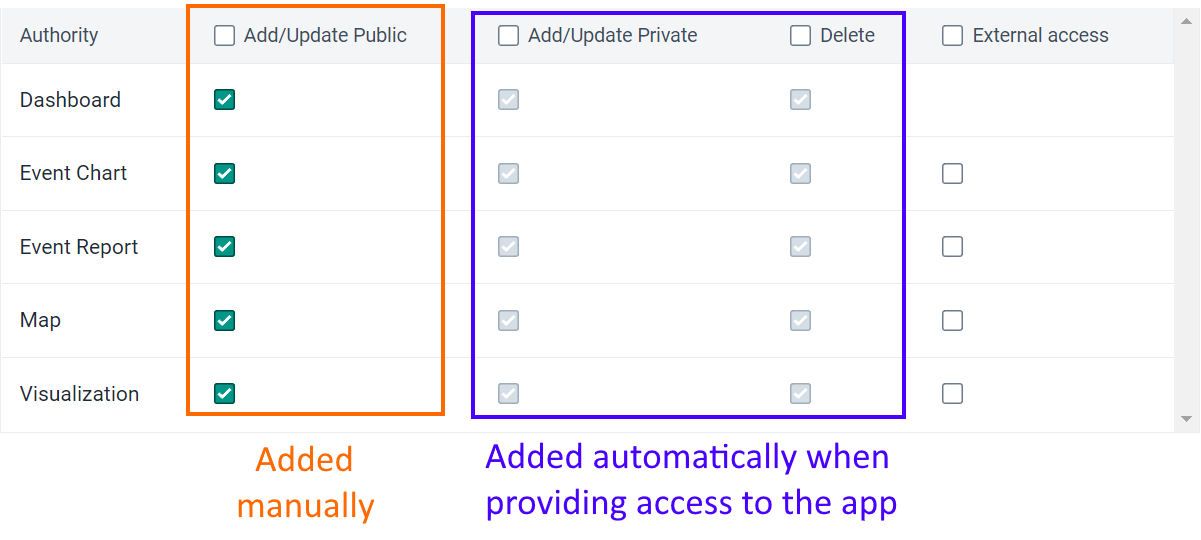
你可以看到,我们只是将我们授予的应用程序与我们希望它们能够进行的公开报告进行匹配。
最后,让我们添加跟踪器部分的权限

这是一个严格意义上的数据分析角色,我们只添加了查看事件分析的权限。如果我们希望他们输入数据,也可以将数据输入角色与此角色结合起来分配给他们!此权限将允许他们查看与他们共享的程序/阶段中的事件数据。
我们不需要进出口或系统的任何权限。在大多数与系统管理无关的用户角色中都是如此。
现在我们可以保存这个用户角色。
将此用户角色分配给之前创建的用户{ #assign-this-user-role-to-the-user-you-previously-created }
打开之前创建并分配了 "跟踪器数据录入 "用户角色的用户。不要更改任何参数,只需将刚刚创建的跟踪器数据分析用户角色分配给他们。
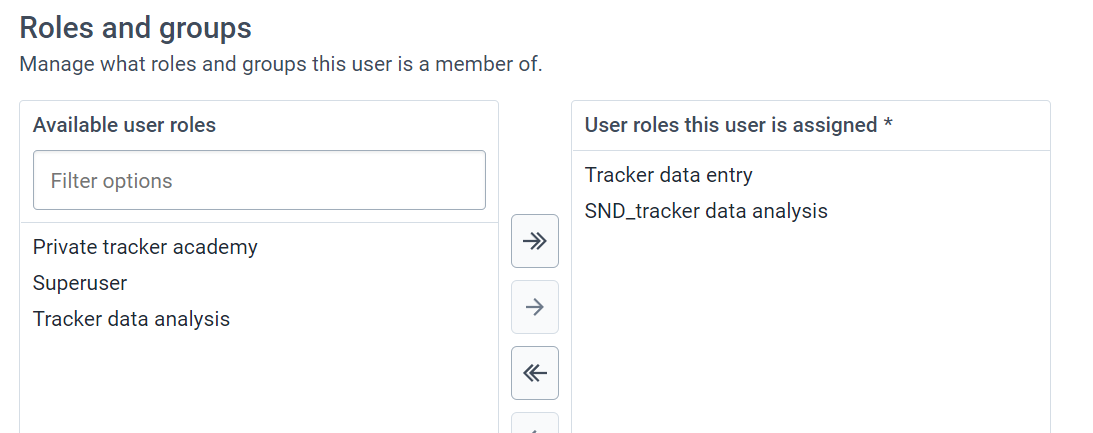
保存此更改。
使用您编辑的用户登录{ #log-in-with-the-user-you-edited }
登录后进入应用程序菜单。

在他们可以访问的应用程序方面,我们已经看到了立竿见影的变化。
您可以使用结核病治疗卡计划去年的一些数据制作一份事件报告,以表明他们现在可以查看这些数据。

我们登录的用户有两个角色,这些角色赋予他们不同的权限。通过这种方式创建角色,而不是为用户类型创建角色,可以赋予用户更多的灵活性。例如,我们可以让一些用户只有权进行数据分析,但不能输入任何数据。数据录入也是一样;或者我们也可以像这里一样,将现有的角色组合起来。